

Cyber résilience : pourquoi se protéger ne suffit plus
La cyber résilience part d'un constat : aucune protection n'est parfaite, et l'incident finira par arriver. Définition, pourquoi le mot s'impose avec NIS 2 et DORA, ce que lui reprochent ses critiques, et comment la mesurer.
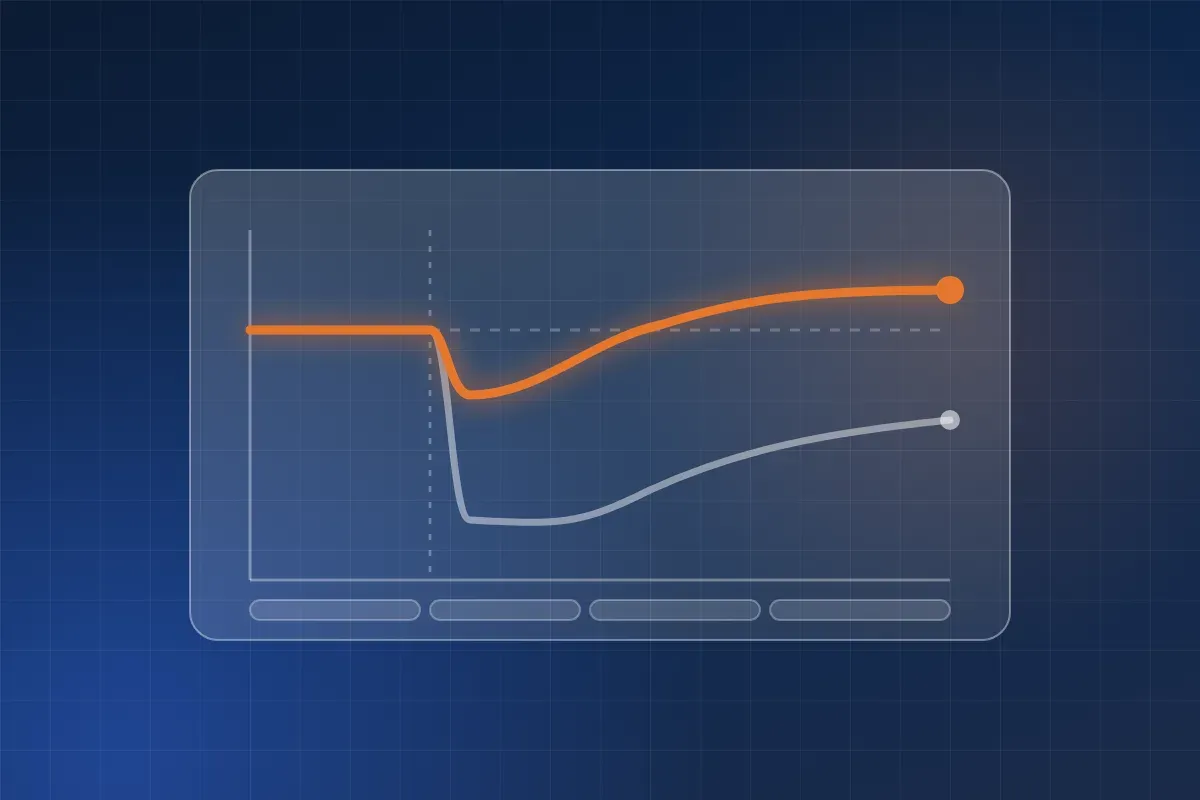
La cyber résilience est la capacité d'une organisation à continuer de fonctionner pendant une cyberattaque, à s'en remettre vite et à en sortir plus solide. Le mot s'est imposé partout, des textes européens aux discours des directions. Il dit quelque chose de juste : on ne peut plus promettre qu'aucune attaque ne passera. Mais il a aussi ses critiques, qui y voient parfois une façon commode de renoncer à bien se protéger. Voici ce que recouvre le concept, pourquoi il s'impose et où se trouvent ses limites.
Cyber résilience : définition
Le NIST, l'institut américain des normes et de la technologie, définit la cyber résilience comme la capacité à anticiper, résister, se rétablir et s'adapter face aux conditions défavorables, aux pressions, aux attaques ou aux compromissions de systèmes qui reposent sur le numérique. Sa publication SP 800-160 précise un point important : cette capacité se construit en partant du principe que l'environnement est disputé, autrement dit qu'un adversaire peut déjà être présent.
Le centre national de cybersécurité britannique, le NCSC, dit la même chose avec d'autres mots. Son cadre d'évaluation, le Cyber Assessment Framework, consacre un objectif entier, l'objectif D, à réduire l'impact des incidents : disposer de capacités qui limitent les effets d'un incident sur les fonctions essentielles, avec des processus de gestion d'incident définis et testés pour assurer la continuité.
Deux distinctions aident à y voir clair :
- Cybersécurité et cyber résilience. La cybersécurité classique vise surtout à empêcher l'incident. La cyber résilience l'englobe et pose la question suivante : que se passe-t-il quand la protection échoue ?
- Continuité d'activité et cyber résilience. Le plan de continuité d'activité couvre toutes les causes d'arrêt, de l'incendie à la pandémie. La cyber résilience se concentre sur les menaces numériques, mais va plus loin que la reprise : elle inclut l'anticipation et l'adaptation après coup.

Pourquoi la cyber résilience s'impose
Le mot est entré dans les textes
En Europe, la résilience n'est plus un slogan mais une obligation. Le règlement DORA, applicable depuis le 17 janvier 2025, porte explicitement sur la « résilience opérationnelle numérique » du secteur financier : les banques, assureurs et sociétés de gestion doivent pouvoir résister aux perturbations informatiques, y répondre et s'en remettre. La directive NIS 2 range parmi les mesures obligatoires la continuité des activités, dont la gestion des sauvegardes et la reprise, ainsi que la gestion de crise ; sa transposition en France passe par le projet de loi résilience. Quant au Cyber Resilience Act, il porte le mot jusque dans son nom et fixe des exigences de sécurité aux produits numériques.
La menace ne laisse plus le choix
Le panorama de la cybermenace 2025 de l'ANSSI, publié le 11 mars 2026, recense 3 586 événements de sécurité traités, dont 1 366 incidents. L'enseignement et la recherche concentrent 34 % des victimes, devant les ministères et collectivités (24 %) et la santé (10 %). L'agence note que des acteurs liés à des États se prépositionnent dans des réseaux, en visant notamment les équipements en bordure de réseau, et appelle à appliquer au plus vite les mesures de base de NIS 2 et du CRA. Au niveau européen, l'ENISA a analysé près de 4 900 incidents entre juillet 2024 et juin 2025, selon Security Affairs : le hacktivisme, surtout des attaques par déni de service, en représente environ 80 %, mais le rançongiciel reste la menace la plus destructrice.
L'actualité française l'illustre. Le samedi 17 octobre 2026, une vingtaine d'organisations françaises ont été revendiquées par des pirates en une seule journée, rapporte Solutions Numériques, pendant que des attaques par déni de service visaient les sites de la CAF, de l'ANSSI et de plusieurs métropoles. Pour une organisation, la question n'est plus seulement « comment éviter l'attaque ? », mais aussi « comment continuer à servir ses clients et ses usagers pendant qu'elle a lieu ? ».
Les entreprises encaissent mieux, mais restent touchées
Le baromètre 2025 du CESIN, le club des experts de la sécurité de l'information et du numérique, montre une amélioration : 40 % des entreprises interrogées déclarent au moins une attaque réussie significative, contre 47 % l'année précédente et 49 % en 2023. Mais parmi elles, 81 % font état d'un impact sur leur activité, avec des vols de données dans 52 % des cas et des perturbations de la production dans 28 %. Mieux se protéger réduit le nombre d'incidents ; cela ne supprime pas leurs conséquences.
Les critiques du concept : quatre limites à connaître
La cyber résilience fait presque l'unanimité, ce qui est justement une raison de l'examiner de près. Quatre reproches reviennent souvent.
1. Un alibi pour renoncer à la prévention
« De toute façon, on sera attaqués » peut devenir une excuse pour ne pas corriger ses failles ni durcir ses accès. Ce serait un contresens. L'ANSSI appelle d'ailleurs dans son panorama à appliquer d'abord les mesures de base, et l'ENISA compte l'exploitation de vulnérabilités parmi les premières portes d'entrée, avec 21 % des intrusions, derrière l'hameçonnage (60 %). La résilience s'ajoute à la protection, elle ne la remplace pas. Une gestion des vulnérabilités rigoureuse et une architecture qui limite les déplacements d'un attaquant, dans l'esprit du modèle zero trust, réduisent directement la profondeur de la chute.
2. Un mot à la mode qui recouvre tout
Sauvegardes, plan de reprise, gestion de crise, assurance, détection : tout se vend aujourd'hui sous l'étiquette « résilience ». Le risque est que le mot serve à repeindre d'anciens projets sans rien changer. Le remède est simple : exiger des preuves. Une sauvegarde qui n'a jamais été restaurée, un plan de crise jamais exercé ne rendent personne résilient.
3. Une vision trop technique
Trois chercheurs en études de sécurité, Myriam Dunn Cavelty, Christine Eriksen et Benjamin Scharte, ont publié en 2023 dans le Journal of Risk Research une critique utile : la cyber résilience est souvent pensée comme un problème technique auquel on ajoute des humains. Ils proposent l'inverse, la voir comme un problème social auquel la technique apporte des réponses. Concrètement, la capacité à traverser une crise dépend d'abord des personnes qui décident, communiquent et improvisent, d'où l'importance de la sensibilisation et des exercices.
4. Une exigence inégale selon la taille
Le Global Cybersecurity Outlook 2026 du Forum économique mondial, fondé sur 804 dirigeants de 92 pays, relève que les petites organisations sont environ deux fois plus nombreuses que les grandes à juger leur résilience insuffisante. Et 65 % des grandes entreprises citent les tiers et la chaîne d'approvisionnement comme premier obstacle à leur résilience, contre 54 % un an plus tôt. Autrement dit, on peut être très résilient chez soi et tomber à cause d'un fournisseur, comme le montrent les attaques par la chaîne d'approvisionnement.
Une nuance : réagir sans s'affoler
Être résilient, c'est aussi garder la tête froide. Vincent Strubel, directeur général de l'ANSSI, a rappelé en mars 2026, selon Solutions Numériques, qu'il y a « beaucoup de bluff » derrière certaines revendications de vols de données. Pour la vague du 17 octobre, la plupart des revendications n'avaient pas été vérifiées au moment des premiers articles. Une organisation résiliente vérifie avant de communiquer, mais se prépare comme si la menace était réelle.
Ce que la cyber résilience change concrètement
Les quatre capacités du NIST se traduisent par des actions précises.
- Anticiper. Savoir ce qui compte vraiment : quelles activités sont essentielles, combien de temps elles peuvent s'arrêter, de quels systèmes et fournisseurs elles dépendent. C'est le rôle du bilan d'impact sur l'activité (BIA) et de l'analyse de risques. Notre guide de la continuité d'activité détaille la démarche.
- Résister. Limiter la propagation d'une attaque : cloisonner les réseaux, séparer les comptes d'administration, corriger en priorité les failles exploitées, surveiller les équipements exposés à Internet.
- Se rétablir. Disposer de sauvegardes déconnectées et testées, comme le recommande le guide de l'ANSSI sur la sauvegarde des systèmes d'information, d'un plan de reprise informatique et d'une cellule de crise qui s'est déjà entraînée. Face à un rançongiciel, c'est souvent ce qui fait la différence entre quelques jours et plusieurs semaines d'arrêt.
- S'adapter. Après chaque incident ou exercice, faire un retour d'expérience et transformer ses conclusions en actions suivies, comme le prévoit une bonne gestion des incidents. C'est ce qui permet de finir plus solide qu'avant.
Les incidents récents montrent que l'oubli d'un seul équipement peut tout faire basculer, comme la cyberattaque des frigos de supermarchés d'octobre 2026. Côté fournisseurs, la gestion des risques tiers permet d'évaluer leur propre capacité à se rétablir et de prévoir un plan B pour les plus critiques.
Mesurer sa cyber résilience
La résilience ne se décrète pas, elle se prouve. Cinq questions permettent de faire un premier point, en exigeant chaque fois une preuve récente plutôt qu'une déclaration :
- Les activités essentielles et leurs durées d'interruption acceptables sont-elles écrites et validées par la direction ?
- Les sauvegardes hors ligne des systèmes critiques ont-elles été restaurées lors d'un test dans l'année, et en combien de temps ?
- Un exercice de crise cyber a-t-il eu lieu avec la direction, la communication et les métiers ?
- Les fournisseurs dont dépendent les activités essentielles sont-ils identifiés, avec une solution de repli ?
- Les actions issues du dernier retour d'expérience sont-elles terminées ?
Ces réponses trouvent leur place dans le tableau de bord de la sécurité, aux côtés des indicateurs de protection. Pour les entités concernées par NIS 2, elles constituent aussi des éléments de preuve ; notre guide NIS 2 et notre guide DORA détaillent ce qui est attendu, et notre article sur la directive NIS 2 en donne les grandes lignes.
Pour identifier vos activités essentielles, leurs durées d'interruption acceptables et leurs dépendances, voyez notre logiciel de bilan d'impact sur l'activité (BIA).
Synthèse
Partir du principe que l'incident arrivera
La cyber résilience ajoute à la protection la capacité de continuer à fonctionner, de se rétablir et d'apprendre. Le NIST la résume en quatre verbes : anticiper, résister, se rétablir, s'adapter.
Un mot devenu une obligation
DORA porte sur la résilience opérationnelle numérique, NIS 2 exige continuité, sauvegardes et gestion de crise, le CRA s'appelle Cyber Resilience Act. Le terme est désormais dans les textes.
Utile, à condition de ne pas servir d'alibi
La résilience ne remplace pas les mesures de base, et elle ne se réduit pas à la technique : elle dépend des personnes, des fournisseurs et des moyens de chaque organisation.
Questions fréquentes
Qu'est-ce que la cyber résilience ?
C'est la capacité d'une organisation à continuer de remplir ses missions malgré une cyberattaque ou une panne informatique. Le NIST la définit par quatre capacités : anticiper, résister, se rétablir et s'adapter face aux attaques, aux compromissions et aux conditions défavorables. Elle part du principe qu'aucune protection n'est parfaite.
Quelle différence entre cybersécurité et cyber résilience ?
La cybersécurité cherche surtout à empêcher l'incident : protéger, détecter, bloquer. La cyber résilience l'englobe et ajoute ce qui se passe quand la protection échoue : limiter l'impact, maintenir les activités essentielles, reprendre vite et tirer les leçons. Les deux sont complémentaires.
Cyber résilience et plan de continuité d'activité, est-ce la même chose ?
Non. Le plan de continuité d'activité couvre toutes les causes d'interruption (incendie, pandémie, panne, cyberattaque) et organise la poursuite des activités. La cyber résilience s'intéresse aux menaces numériques, de l'anticipation à l'adaptation. Le plan de continuité et le plan de reprise informatique en sont des briques essentielles.
Quels textes imposent la cyber résilience ?
Le règlement DORA, applicable depuis le 17 janvier 2025, impose au secteur financier une résilience opérationnelle numérique. La directive NIS 2 exige notamment la continuité des activités, la gestion des sauvegardes, la reprise et la gestion de crise. Le Cyber Resilience Act fixe des exigences de sécurité aux produits numériques vendus dans l'Union européenne.
Comment mesurer sa cyber résilience ?
En vérifiant, preuves à l'appui, que les activités essentielles et leurs durées d'interruption acceptables sont connues, que les sauvegardes hors ligne ont été restaurées lors d'un test récent, qu'un exercice de crise a eu lieu, que les dépendances aux fournisseurs sont identifiées et que les retours d'expérience donnent lieu à des actions suivies.
Sources (13)
- NIST — Glossaire, « cyber resiliency » (SP 800-160 Vol. 2 Rev. 1)
- NCSC (Royaume-Uni) — Cyber Assessment Framework, objectif D, principe D1 « Response and recovery planning »
- ANSSI — Panorama de la cybermenace 2025, 11 mars 2026
- ANSSI — Sauvegarde des systèmes d'information, guide « Les Essentiels », décembre 2023
- EUR-Lex — Directive (UE) 2022/2555 (NIS 2), article 21
- Parlement européen, Observatoire législatif — Résumé du règlement (UE) 2022/2554 sur la résilience opérationnelle numérique (DORA)
- EUR-Lex — Règlement (UE) 2024/2847 (Cyber Resilience Act)
- Security Affairs — Reading the ENISA Threat Landscape 2025 report
- Forum économique mondial — Global Cybersecurity Outlook 2026, communiqué du 12 janvier 2026
- Le Monde Informatique — Baromètre CESIN 2025, 23 janvier 2026
- Dunn Cavelty, Eriksen et Scharte — Making cyber security more resilient: adding social considerations to technological fixes, Journal of Risk Research, 2023
- Solutions Numériques — Fuites de données : l'ANSSI évoque « beaucoup de bluff », 11 mars 2026
- Solutions Numériques — Cyberattaques du 17 octobre : des pirates revendiquent des millions de données françaises, 19 octobre 2026
Une plateforme et un service qui s'adaptent à vous
Notre plateforme est conçue pour un paramétrage très fin et une large capacité d'adaptation à vos besoins.